Snimci ekrana prikazuju srpsku verziju aplikacije.
Mapirajte podatke i svrhu
Popišite podatke koje recepcija, treneri, menadžeri i vlasnik koriste. Za svako polje zapišite svrhu, pravnu osnovu, tko ga vidi i koliko dugo se čuva.
Ako tim ne može objasniti zašto mu je podatak potreban, nemojte ga prikupljati po navici. EDPB princip minimizacije zahtijeva da podaci budu primjereni, relevantni i ograničeni na svrhu.
| Podatak | Tipična svrha | Kontrola |
|---|---|---|
| Kontakt | članski račun i dogovorena komunikacija | točnost, privola po kanalu |
| Članarina i uplata | pružanje usluge i evidencija | uloge i rok čuvanja |
| Dolazak | ulazak, sigurnost i operativno izvješće | ograničen pristup i agregiranje |
| Napomena | konkretna operativna potreba | bez nepotrebnih osjetljivih detalja |
Uloge i najmanja ovlaštenja
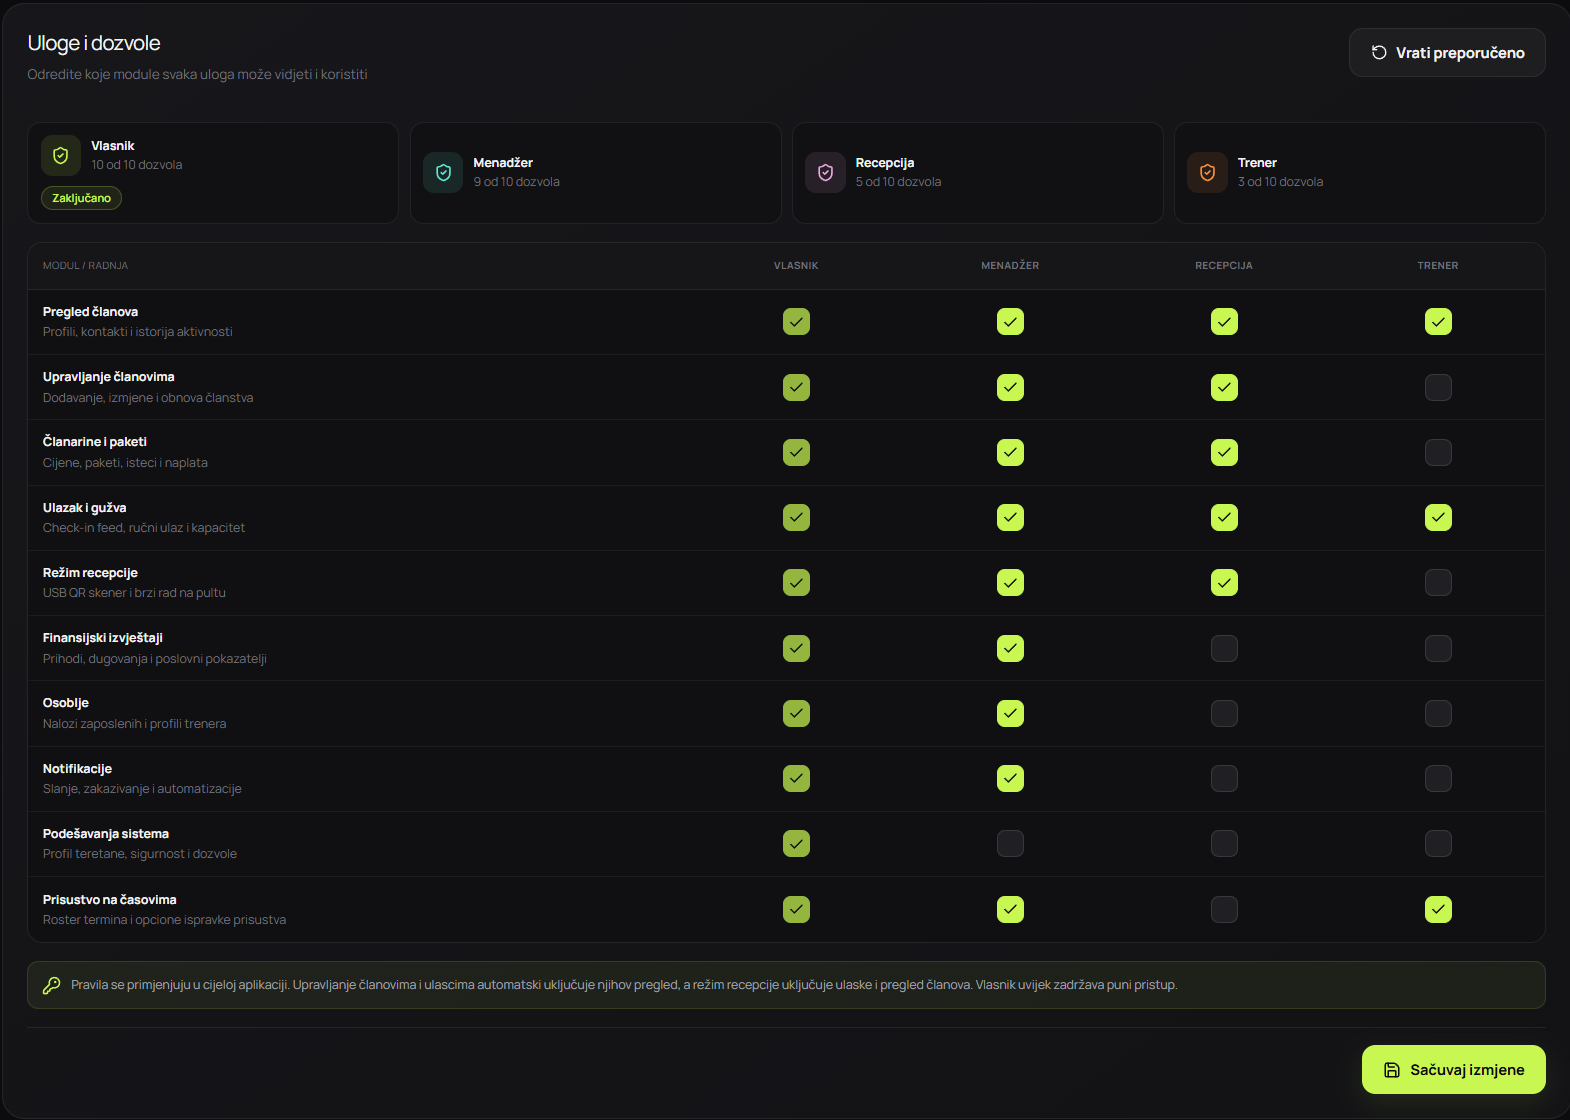
Recepcija, trener, menadžer i vlasnik ne moraju imati isti pristup. Svaki zaposlenici treba koristiti vlastiti račun kako bi se pristup mogao ukinuti bez uticaja na druge i kako bi audit imao smisla.
Prava pregledajte periodično i odmah nakon promjene radnog mjesta ili prestanka angažmana. OWASP preporučuje provjeru ovlaštenja na svakom zahtjevu i zadano odbijanje kada pravo nije eksplicitno dozvoljeno.
- jedinstven račun za svaku osobu
- najmanji potreban pristup
- višefaktorska zaštita gdje je dostupna
- odmah ukinuti zastarjela prava
- redovan pregled administratorskih uloga
Audit, rokovi i rezervne kopije
Bilježite sigurnosno i poslovno važne događaje: prijave, neuspješna ovlaštenja, promjene uloga, izmjene članarine, izvoze i brisanje. Audit ne treba kopirati lozinke, kompletan sadržaj poruka ili druge nepotrebne podatke.
Kada podatak više nije potreban, briše se ili nepovratno anonimizira. Pseudonimiziran podatak i dalje može biti osobni podatak ako se osoba može ponovo identificirati. Brisanje iz aktivnog sustava i istek rezervne kopije nisu isti događaj.
Testirajte procedure prije incidenta
Najmanje jednom godišnje ili nakon veće promjene testirajte izvoz podataka člana, ispravku, brisanje, opoziv računa zaposlenika i oporavak iz rezervne kopije. Zabilježite rezultat i sljedeću korektivnu akciju.
Odredite kome zaposlenici prijavljuje sumnjiv pristup, izgubljen uređaj ili pogrešno poslan izvoz. Brza interna prijava je korisnija od procedure koju niko ne zna pronaći.
- zahtjev za pristup ili ispravku
- brisanje i zakonski iznimka
- incident i interna eskalacija
- oporavak i provjera integriteta
- obavještavanje nadležnih i lica kada je primjenjivo