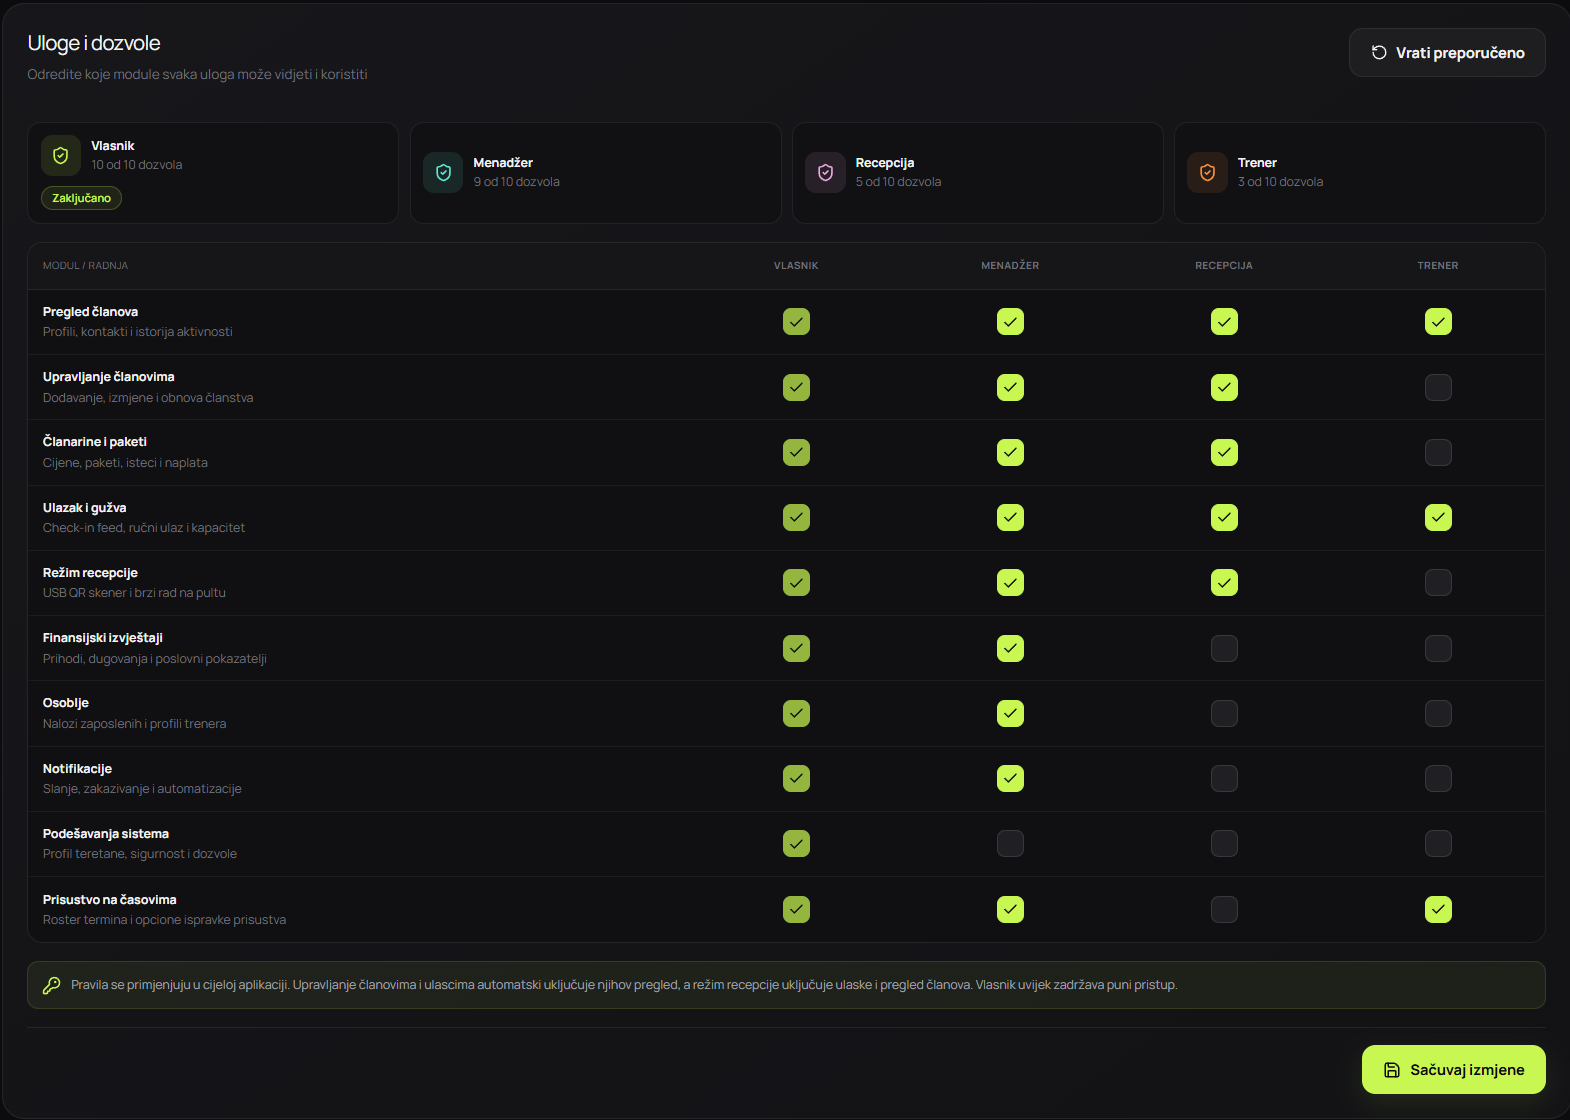
Сликите од екранот ја прикажуваат српската верзија на апликацијата.
Мапирајте ги податоците и нивната цел
Наведете ги податоците што ги користат рецепцијата, тренерите, менаџерите и сопственикот. За секое поле запишете ги целта, правната основа, кој го гледа и колку долго се чува.
Ако тимот не може да објасни зошто му е потребен податокот, не го собирајте по навика. Принципот на минимизирање на EDPB бара податоците да бидат соодветни, релевантни и ограничени на целта.
| Податок | Типична цел | Контрола |
|---|---|---|
| Контакт | членска сметка и договорена комуникација | точност и согласност по канал |
| Членарина и уплата | давање услуга и евиденција | улоги и рок на чување |
| Посета | влез, безбедност и оперативен извештај | ограничен пристап и збирна обработка |
| Napomena | конкретна оперативна потреба | без непотребни чувствителни детали |
Улоги и најмали овластувања
Рецепцијата, тренерот, менаџерот и сопственикот не мора да имаат ист пристап. Секој вработен треба да користи своја сметка за пристапот да може да се укине независно и евиденцијата да има смисла.
Прегледувајте ги правата периодично и веднаш по промена на работното место или престанок на ангажманот. OWASP препорачува проверка на овластувањата при секое барање и стандардно одбивање кога правото не е изречно дозволено.
- поединечна сметка за секое лице
- најмал потребен пристап
- повеќефакторска заштита каде што е достапна
- веднаш укинете ги застарените права
- редовен преглед на администраторските улоги
Евиденција, рокови и резервни копии
Бележете ги безбедносно и деловно важните настани: најавувања, неуспешни овластувања, промени на улоги, измени на членарини, извози и бришење. Евиденцијата не треба да копира лозинки, целосна содржина на пораки или непотребни податоци.
Кога податокот повеќе не е потребен, се брише или неповратно се анонимизира. Псевдонимизиран податок и понатаму може да биде личен ако лицето може повторно да се идентификува. Бришењето од активниот систем и истекувањето резервна копија се различни настани.
Тестирајте ги постапките пред инцидент
Најмалку еднаш годишно или по поголема промена тестирајте извоз на податоци на член, исправка, бришење, укинување сметка на вработен и враќање од резервна копија. Забележете ги резултатот и следното корективно дејство.
Одредете кому вработениот пријавува сомнителен пристап, изгубен уред или погрешно испратен извоз. Брзата внатрешна пријава е покорисна од постапка што никој не знае да ја најде.
- барање за пристап или исправка
- бришење и законски исклучок
- инцидент и внатрешна ескалација
- опоравување и проверка на интегритет
- известување надлежни органи и лица кога е применливо